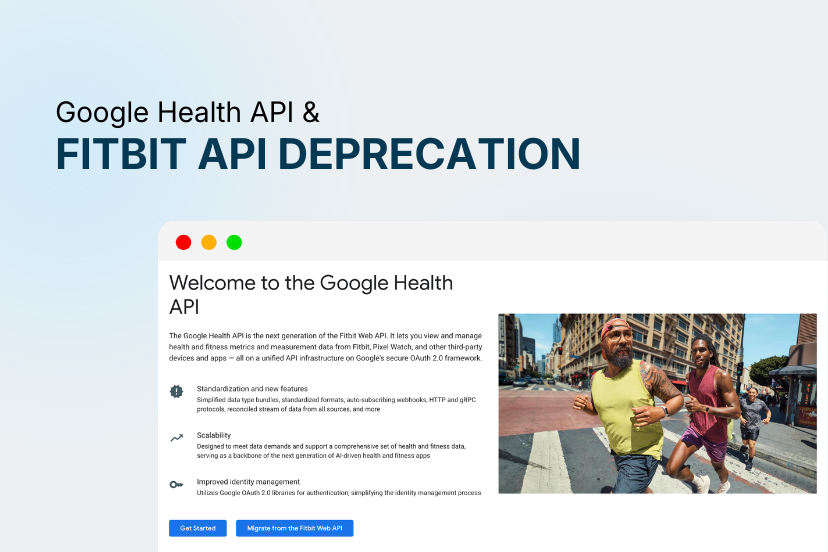
Für unsere Digital-Health-Partner ist dies eine jener Neuerungen, die weit über ein gewöhnliches technisches Update hinausgehen. Fitbit hat offiziell angekündigt, seine bisherige Web API abzukündigen und bis September 2026 vollständig auf die neue Google Health API umzustellen. Auf den ersten Blick mag das wie eine routinemäßige Modernisierung wirken. Tatsächlich verändert sich jedoch grundlegend, wie Wearable-Daten abgerufen, verwaltet und in Digital-Health-Produkte integriert werden.
Die Umstellung bringt Änderungen beim Identitätsmanagement, bei der Infrastruktur, den Datenmodellen und den Compliance-Anforderungen mit sich. Da Google OAuth 2.0 das bisherige Autorisierungssystem von Fitbit ersetzt und die API-Architektur vollständig neu strukturiert wird, müssen Teams nicht nur ihre Integrationen, sondern auch ihre Nutzerabläufe und Datenpipelines überdenken. Die verpflichtende erneute Einwilligung der Nutzer und die Notwendigkeit, während der Übergangsphase sowohl das alte als auch das neue System zu unterstützen, erhöhen die Komplexität zusätzlich.
Für Unternehmen, die auf Fitbit-Daten angewiesen sind, bedeutet dies eine koordinierte Migration, die Produktentwicklung, Engineering und Nutzererlebnis gleichermaßen betrifft. Vor allem aber zeigt sich darin ein übergreifender Trend: Ökosysteme für Gesundheitsdaten werden stärker zentralisiert, standardisiert und von Plattformanbietern kontrolliert.
Die Ankündigung mag zunächst wie ein gewöhnliches API-Upgrade erscheinen. Sie bringt jedoch strukturelle Änderungen an Infrastruktur, Identitätsmanagement und Datenverarbeitung mit sich, die sich unmittelbar auf die Entwicklung und Wartung von Integrationen auswirken.
Die sichtbarste Veränderung ist der Wechsel von der Fitbit Web API zur Google Health API. Dabei handelt es sich um weit mehr als eine Umbenennung. Die API wurde auf Basis der Google-Cloud-Infrastruktur neu aufgebaut und bietet eine neue Entwicklungsumgebung, aktualisierte Tools und eine besser skalierbare Grundlage. Für Entwickler bedeutet das, sich auf ein neues Ökosystem einzustellen, statt lediglich Endpunkte zu aktualisieren.
Auch die Authentifizierung ändert sich grundlegend. Das proprietäre Autorisierungssystem von Fitbit wird durch Google OAuth 2.0 ersetzt und damit an weitverbreitete Branchenstandards angeglichen. Langfristig vereinfacht dies die Implementierung. Zunächst müssen jedoch bestehende Authentifizierungsabläufe, die Verwaltung von Nutzerberechtigungen und die Logik zur Kontoverknüpfung angepasst werden. Zugleich ermöglicht Googles Identitätssystem eine strengere Kontrolle von Zugriffen und Einwilligungen.
Die API-Struktur selbst wurde gestrafft. Statt mehr als 120 einzelne Endpunkte zu verwalten, arbeiten Entwickler künftig mit gebündelten Datentypen über standardisierte REST-Endpunkte. Das reduziert die Komplexität, erfordert aber Anpassungen beim Abrufen und Verarbeiten von Daten. Weitere Verbesserungen sind eine einheitliche Fehlerbehandlung, neue „List“-Endpunkte für einen besseren Zugriff auf Intraday-Daten sowie erweiterte Webhook-Funktionen mit automatischen Abonnements über verschiedene Datentypen hinweg.
Eine der wichtigsten Änderungen betrifft die Datenstruktur. Die neue API führt zwei getrennte Datenströme ein. Ein abgeglichener Datenstrom führt sich überschneidende Daten aus mehreren Quellen zu einem einheitlichen Datensatz zusammen, der die in der Fitbit-App angezeigten Werte widerspiegelt. Parallel dazu bietet ein Datenstrom für Gerätedaten und manuelle Einträge Zugriff auf Rohdaten von Fitbit- oder Pixel-Geräten sowie auf manuell erfasste Nutzereinträge.
Die Migration zur Google Health API bringt mehrere praktische Herausforderungen mit sich. Teams sollten diese frühzeitig angehen, um Störungen ihrer Integrationen und Beeinträchtigungen des Nutzererlebnisses zu vermeiden.
Eine der unmittelbarsten Herausforderungen ist die verpflichtende erneute Einwilligung der Nutzer. Nach der Migration müssen sich Nutzer aktiv über Google OAuth erneut authentifizieren. Dabei besteht ein klares Risiko, dass sie den Vorgang abbrechen. Ohne sorgfältig geplante Kommunikation und gut gestaltete Nutzerabläufe kann dieser Schritt zu unterbrochenen Integrationen und Lücken in der Datenhistorie führen.
Eine weitere Herausforderung liegt im Identitätsmanagement. Bisherige Fitbit-Nutzer-IDs sind nicht direkt mit dem neuen Google-basierten Identitätssystem kompatibel. Teams müssen daher eine zuverlässige Zuordnung zwischen alten und neuen Nutzerkonten herstellen. Die bereitgestellte getIdentity-API spielt dabei eine entscheidende Rolle: Sie ermöglicht es Entwicklern, Identitäten systemübergreifend zu verknüpfen und die Kontinuität zu wahren.
Während der Übergangsphase müssen viele Teams beide Systeme gleichzeitig betreiben. Die Unterstützung der bisherigen Fitbit-Authentifizierung neben Google OAuth verursacht zusätzlichen Entwicklungsaufwand und erhöht das Risiko von Inkonsistenzen. Diese „Überbrückungsphase“ erfordert eine sorgfältige Abstimmung, damit Nutzer einen nahtlosen Übergang erleben. Weitere Informationen finden Sie in unserem Leitfaden zur Integration mehrerer Wearable-APIs!
Schließlich führt die neue API strengere Anforderungen an Datenschutz und Sicherheit ein. Anwendungen müssen über Google Cloud registriert werden. Der Zugriff auf Gesundheitsdaten setzt zudem bestandene Datenschutz- und Sicherheitsprüfungen voraus. Daraus entstehen zusätzliche operative Pflichten, insbesondere für Teams, die bisher noch nicht mit den Compliance-Vorgaben von Google gearbeitet haben.
Um die Umstellung erfolgreich zu meistern, müssen Produkt- und Engineering-Teams frühzeitig mit der Vorbereitung beginnen. Die Migration betrifft mehrere Ebenen des Produkts, von den Datenpipelines bis zum Nutzererlebnis, und erfordert ein strukturiertes Vorgehen.
Zu Beginn sollten Teams einige zentrale Bereiche in den Blick nehmen:
Ein besonderer Schwerpunkt der Vorbereitung sollte auf dem Nutzererlebnis liegen. Da eine erneute Einwilligung verpflichtend ist, müssen Teams klare, intuitive Abläufe und Kommunikationsstrategien entwickeln, die Nutzer durch den Prozess führen. Andernfalls besteht ein erhebliches Risiko für Abbrüche und Unterbrechungen des Datenflusses.
Aus technischer Sicht ist die Sicherung der Datenkontinuität entscheidend. Teams sollten das Verhalten der neuen API-Struktur in der Praxis validieren und sicherstellen, dass die Daten während der Umstellung systemübergreifend konsistent bleiben. Mehr dazu erfahren Sie in unserem Blogbeitrag zur Datenportabilität!
Die Fitbit-Migration verdeutlicht eine grundlegende Realität: Ökosysteme für Gesundheitsdaten entwickeln sich ständig weiter. APIs verändern sich, Authentifizierungsmodelle wechseln und Datenstrukturen werden neu definiert. Um Schritt zu halten, müssen Teams über isolierte Einzelintegrationen hinausdenken und ihre Infrastruktur langfristig resilient gestalten.
Die Grundlage dafür ist eine interoperable und zuverlässige Infrastruktur. Genau diese Herausforderung lösen wir bei Thryve mit unserer API. Wir unterstützen Teams mit:
Buchen Sie eine Demo mit Thryve und erfahren Sie, wie Sie skalierbare, zukunftssichere Lösungen für Gesundheitsdaten entwickeln können.
Friedrich Lämmel ist CEO von Thryve, der Plug-and-Play-API, die rund um die Uhr Zugriff auf Gesundheitsdaten von Wearables und medizinischen Trackern bietet und diese verständlich macht. Vor Thryve baute er E-Commerce-Plattformen mit Milliardenumsätzen auf und lebte und arbeitete in mehreren Ländern innerhalb und außerhalb Europas.